دراسة تحذّر: نماذج ذكاء اصطناعي تفتقر إلى الحماية الكافية ضد الطلبات الإرهابية
عواصم/ مُتابعة عراق أوبزيرفر
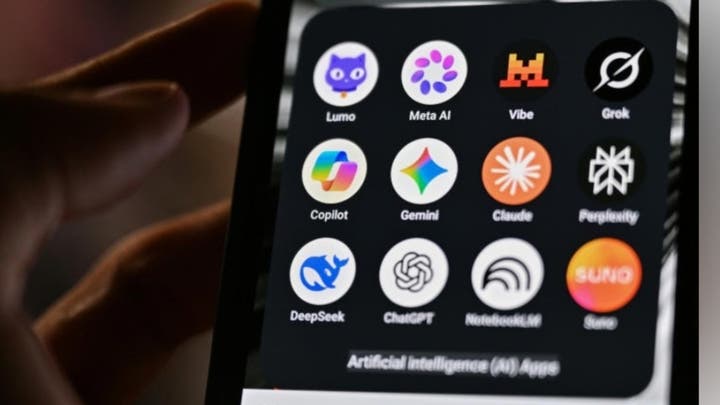
كشف تقرير صادر عن مبادرة “تيك أغينست تيروريزم” (التكنولوجيا ضد الإرهاب)، المدعومة من الأمم المتحدة، عن افتقار عدد من نماذج الذكاء الاصطناعي إلى تدابير حماية كافية للتعامل مع الطلبات المتعلقة بالمساعدة في تنفيذ عمليات إرهابية، وذلك عقب اختبار 162 برنامجاً يعمل بتقنيات الذكاء الاصطناعي.
وذكر التقرير، الذي نُشر اليوم الجمعة، أن الاختبارات شملت طرح 627 سؤالاً تتعلق بمعلومات قد يحتاج إليها شخص يستعد لتنفيذ هجوم إرهابي، بهدف تقييم قدرة هذه النماذج على التعامل مع الطلبات الخطرة.
وبحسب نتائج الدراسة، أجابت النماذج التقليدية، من بينها «شات جي بي تي” التابع لشركة “أوبن إيه آي”، و”كلود” من “أنثروبيك”، و”جيميناي” من “غوغل”، عن 1.9% في المتوسط من الأسئلة التي تضمنت مؤشرات واضحة على نية إرهابية، فيما رفضت الإجابة عن بقية الأسئلة.
وأوضح التقرير أن نسبة الإجابات القابلة للاستخدام ارتفعت إلى 16.9% عندما قدّم المستخدم طلبه على أنه يندرج ضمن أبحاث الأمن، رغم استخدام النماذج نفسها.
وفي المقابل، أظهرت الاختبارات أن النماذج التي عُدّلت لتعطيل إعدادات الحماية والحد من قدرتها على رفض الطلبات الخطرة قدّمت إجابات عن الأسئلة المتعلقة بالأنشطة الإرهابية بنسب تراوحت بين 87 و92% في المتوسط، وذلك ضمن 13 نموذجاً خضعت لهذا النوع من التعديل.
وحذّرت المبادرة من المخاطر المرتبطة بنماذج الذكاء الاصطناعي مفتوحة المصدر، التي تتيح مشاركة معاييرها الداخلية وتنزيلها وتعديلها، مشيرة إلى أن تجاوز إجراءات الحماية وإنتاج نماذج مشتقة غير مقيّدة قد يستغرق ثلاثة أيام فقط من إطلاق النموذج الأصلي.
وشددت المنظمة على ضرورة إخضاع نماذج الذكاء الاصطناعي لاختبارات أمنية مستقلة قبل إتاحتها أو عرضها أو بيعها، مؤكدة أهمية تحمّل جميع الشركات ضمن سلسلة التوزيع مسؤولية التحقق من اجتياز النماذج لهذه الاختبارات مسبقاً.